
Sprawdzanie dziennika audytu
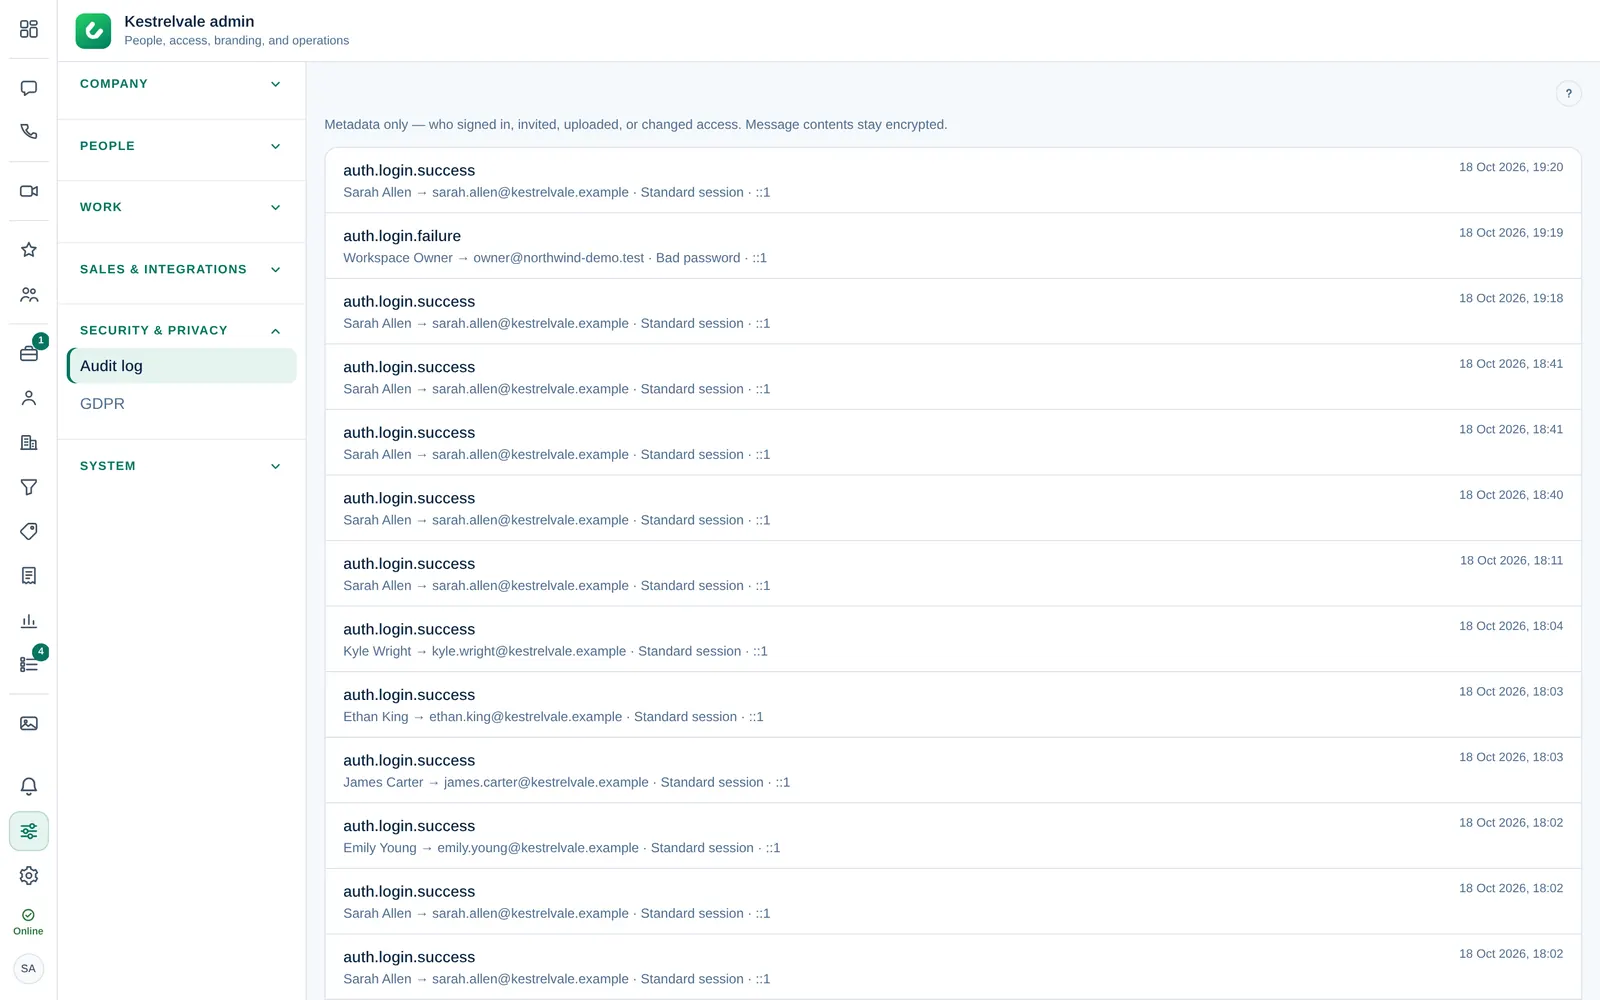
Proszę sprawdzić, kto się logował, zapraszał osoby, zmieniał role lub dostęp, pobierał kopie zapasowe lub eksportował dane, wraz z godziną i adresem IP.
Kto może z tego korzystać
WłaścicielAdministrator firmyWymagania
Wystarczy rola
Dziennik audytu zapisuje ważne działania na serwerze Dromix, dzięki czemu można odpowiedzieć na pytania typu „kto zmienił tę rolę?” lub „kto pobrał kopię zapasową?”.
Otwieranie dziennika audytu
Proszę otworzyć Administrator firmy → Bezpieczeństwo i prywatność → Dziennik audytu. Najnowsze zdarzenia są na górze. Starsze wyświetla Wczytaj więcej na dole.
Każdy wiersz pokazuje:
- Działanie, np.
auth.login.successlubuser.set_role. - Kiedy miało miejsce.
- Kto je wykonał, albo System w przypadku działań automatycznych, a tam, gdzie to dotyczy, osobę, której dotyczyło, krótkie podsumowanie i adres IP.
Co jest zapisywane
| Obszar | Przykładowe działania |
|---|---|
| Logowanie i bezpieczeństwo | auth.login.success, auth.login.failure, auth.mfa.enable, auth.qr.approved |
| Osoby | invite.create, invite.revoke, user.set_role |
| Ustawienia firmy | org.settings.update, org.structure.update, org.brand.logo |
| CRM | crm.access.override, deal.owner, lead.dismiss, contacts.merge |
| Faktury i sprzedaż | invoice.issue, invoice.payment, sales.document.send, sales.contract.sign |
| Dane i kopie zapasowe | backup.download, privacy.customer.export, privacy.customer.erase |
Dziennik audytu zawiera tylko metadane. Treść wiadomości pozostaje zaszyfrowana i nigdy nie jest do niego zapisywana.
Wskazówki
- Kilka nieudanych logowań (
auth.login.failure) z tego samego adresu IP może oznaczać, że ktoś zgaduje hasła. Warto rozważyć wymaganie weryfikacji dwuetapowej. - Każde pobranie kopii zapasowej pojawia się jako
backup.download. W razie nieznanego wpisu proszę porozmawiać z Właścicielem.